



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В популярной платформе автоматизации рабочих процессов с открытым исходным кодом n8n обнаружены многочисленные критические уязвимости, позволяющие выйти за пределы этой среды и получить полный контроль над хост-сервером.
Уязвимости, объединенные под номером CVE-2026-25049, могут быть использованы любым авторизованным пользователем, имеющим право создавать или редактировать рабочие процессы на платформе, для выполнения неограниченного удаленного выполнения кода на сервере n8n.
Исследователи из нескольких компаний, занимающихся кибербезопасностью, сообщили о проблемах, которые связаны с механизмом проверки подлинности n8n и обходят патч для CVE-2025-68613 , еще одной критической уязвимости, исправленной 20 декабря.
По данным Pillar Security, использование уязвимости CVE-2026-25049 позволяет полностью скомпрометировать экземпляр n8n и может быть использовано для выполнения произвольных системных команд на сервере, кражи всех сохраненных учетных данных, секретов (ключей API, токенов OAuth) и конфиденциальных файлов конфигурации.
Используя уязвимость, исследователи также смогли получить доступ к файловой системе и внутренним системам, перехватить подключенные облачные учетные записи и перехватить рабочие процессы ИИ (перехватывать запросы, изменять ответы, перенаправлять трафик).
Поскольку n8n представляет собой многопользовательскую среду, доступ к внутренним кластерным сервисам потенциально может позволить переключаться на данные других арендаторов.
«Для этой атаки не требуется ничего особенного. Если вы сможете создать рабочий процесс, вы сможете захватить контроль над сервером», — компании Pillar Security . говорится в сегодняшнем отчете
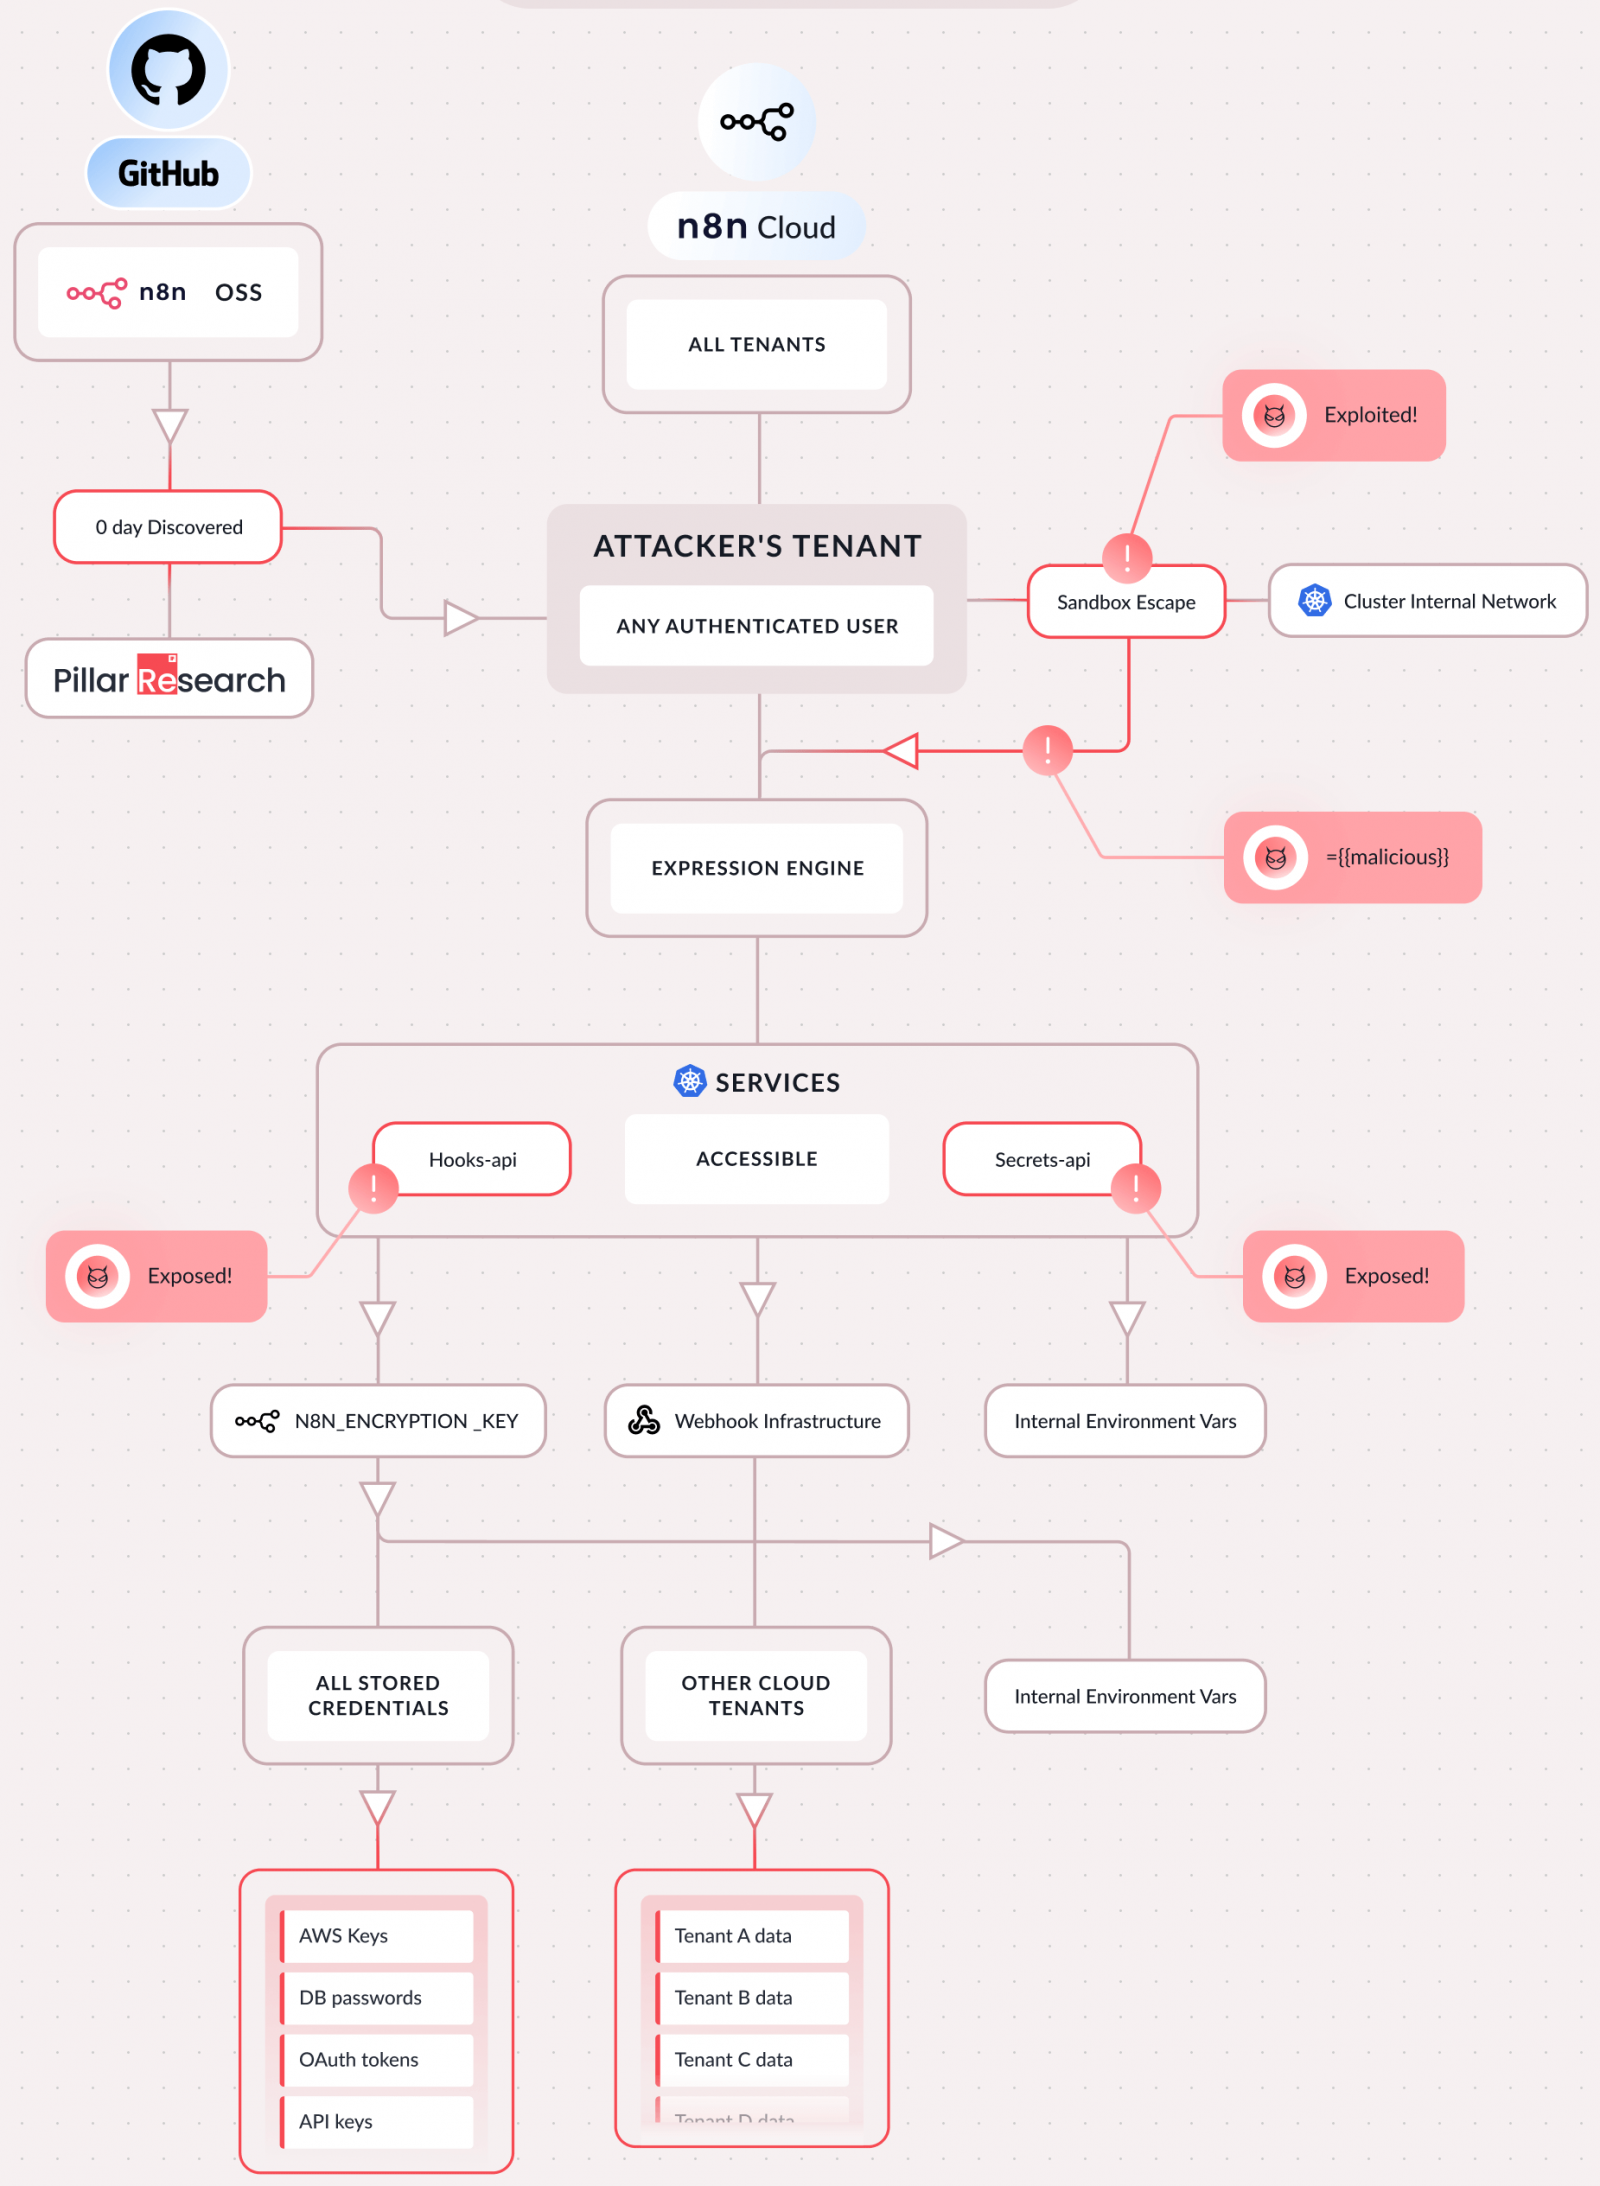
Полная цепочка атак
Источник: Pillar Security
В отчете компании Pillar проблема описывается как неполная песочница на основе AST и объясняется тем, что она возникает из-за слабой песочницы n8n для написанных пользователем серверных выражений JavaScript в рабочих процессах.
21 декабря 2025 года они продемонстрировали команде n8n цепочку обходных путей, позволяющую выйти из песочницы и получить доступ к глобальному объекту Node.js, что привело к удаленному выполнению кода (RCE).
Исправление было внедрено два дня спустя, но после дальнейшего анализа компания Pillar обнаружила, что оно неполное, и второй способ обхода защиты с помощью другого механизма, использующего эквивалентные операции, оставался возможным.
Разработчики n8n подтвердили возможность обхода защиты 30 декабря, и в итоге 12 января 2026 года n8n выпустила версию 2.4.0, в которой проблема была устранена.
Исследователи из Endor Labs также обнаружили обходные пути для проверки безопасности и продемонстрировали уязвимость CVE-2026-25049 с помощью простого эксплойта, обеспечивающего удаленное выполнение кода.
«Во всех версиях до 2.5.2 и 1.123.17 функция проверки подлинности предполагает, что ключи при доступе к свойствам представляют собой строки в коде, контролируемом злоумышленником», — говорит Кристиан Стайку из Endor Labs.
Однако, хотя эта проверка и отражена в типизации TypeScript, она не применяется во время выполнения, что создает уязвимость, связанную с путаницей типов. Это приводит к полному обходу механизмов контроля качества, что позволяет осуществлять атаки с произвольным выполнением кода.
В сегодняшнем отчете исследователи из SecureLayer7 приводят технические подробности , которые позволили им добиться «выполнения JavaScript на стороне сервера с использованием конструктора Function».
Уязвимость CVE-2026-25049 была обнаружена в процессе анализа уязвимости CVE-2025-68613 и исправления для неё, разработанного n8n. Потребовалось более 150 неудачных попыток, чтобы разработать успешный способ обхода защиты.
В отчете SecureLayer7 также содержится описание эксплойта PoC и подробные шаги по первоначальной настройке и созданию вредоносного рабочего процесса, ведущего к полному контролю над сервером.
Рекомендуемые шаги
Пользователям n8n следует обновить платформу до последней версии (в настоящее время это 1.123.17 и 2.5.2). Pillar Security также рекомендует ротировать ключ шифрования N8N и все учетные данные, хранящиеся на сервере, а также проверять рабочие процессы на наличие подозрительных выражений.
Если обновление в данный момент невозможно, команда n8n предоставляет администраторам обходное решение, которое служит временной мерой для смягчения последствий и не устраняет риск полностью:
- Ограничьте права на создание и редактирование рабочих процессов только для полностью доверенных пользователей.
- Развертывайте n8n в защищенной среде с ограниченными правами доступа к операционной системе и сети, чтобы уменьшить последствия потенциальной эксплуатации уязвимости.
На этой неделе компания GreyNoise сообщила о потенциально вредоносной активности, направленной на уязвимые для Ni8mare конечные точки n8n, зафиксировав как минимум 33 000 запросов в период с 27 января по 3 февраля.
Хотя данное исследование может быть связано с исследовательской деятельностью, сканирование файловой системы /proc указывает на интерес к потенциалу, который может быть реализован после эксплуатации уязвимости.

