



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Злоумышленник под именем WhiteCobra нацелился на пользователей VSCode, Cursor и Windsurf, разместив 24 вредоносных расширения в магазине Visual Studio и реестре Open VSX.
Кампания продолжается, поскольку злоумышленник постоянно загружает новый вредоносный код для замены удаленных расширений.
В публичном сообщении основной разработчик Ethereum Зак Коул описал, как его кошелек был опустошен после использования, казалось бы, законного расширения ( contractshark.solidity-lang ) для редактора кода Cursor.
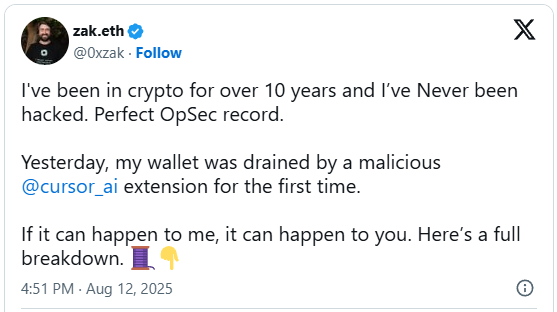
Коул объяснил, что расширение обладает всеми признаками безопасного продукта: профессионально разработанный значок, подробное описание и 54 000 загрузок на OpenVSX, официальном реестре Cursor.
По словам исследователей из компании Koi, поставщика услуг по защите конечных точек, WhiteCobra — это та же группа, которая в июле совершила кражу криптовалюты на сумму 500 000 долларов США с помощью поддельного расширения для редактора Cursor.
WhiteCobra атакует
VS (Visual Studio) Code, Cursor и Windsurf — это редакторы кода, поддерживающие расширение VSIX — формат пакета по умолчанию для расширений, опубликованных на VS Code Marketplace и платформе OpenVSX.
Такая перекрестная совместимость и отсутствие надлежащей проверки заявок на этих платформах делают их идеальными для злоумышленников, желающих проводить кампании с широким охватом.
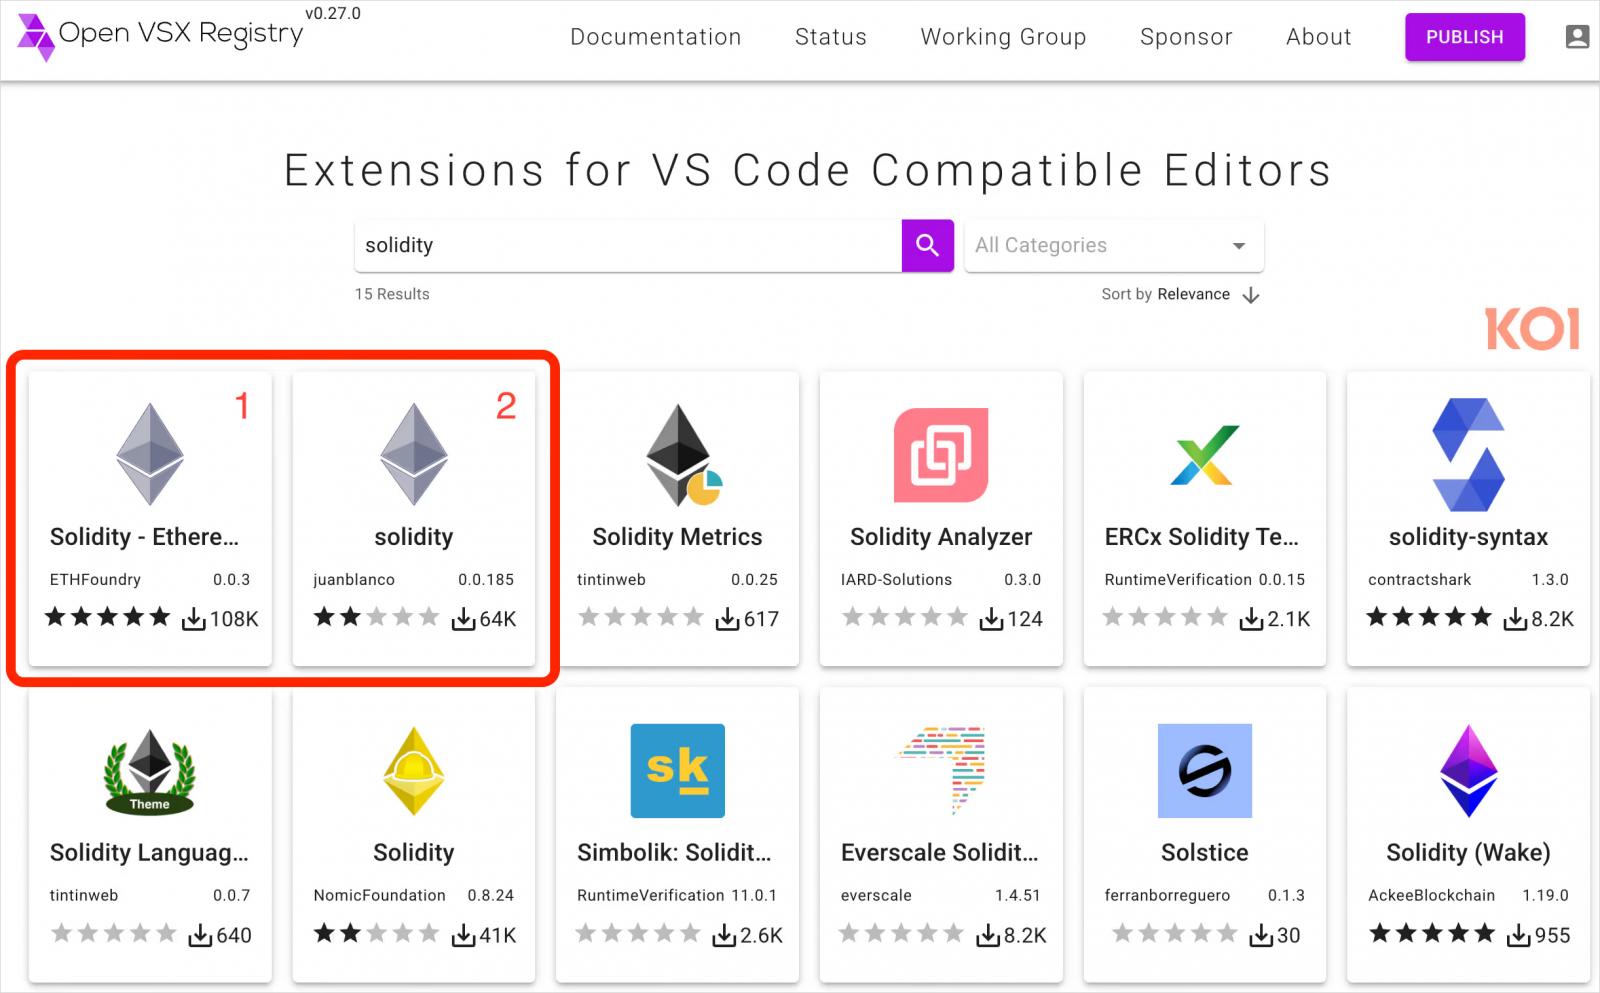
По данным Koi Security, WhiteCobra создает вредоносные расширения VSIX, которые кажутся легитимными из-за тщательно составленного описания и завышенного количества загрузок.
Компания Koi Security обнаружила, что следующие расширения являются частью последней кампании WhiteCobra:
Open-VSX (Курсор/Виндсерф)
- ChainDevTools.solidity-pro
- kilocode-ai.kilo-code
- nomic-fdn.hardhat-solidity
- oxc-vscode.oxc
- juan-blanco.solidity
- кинетический Squid.solidity-ethereum-vsc
- ETHFoundry.solidityethereum
- JuanFBlanco.solidity-ai-ethereum
- Ethereum.solidity-ethereum
- juan-blanco.solidity
- NomicFdn.hard-solidity
- juan-blanco.vscode-solidity
- nomic-foundation.hardhat-solidity
- nomic-fdn.solidity-hardhat
- Crypto-Extensions.solidity
- Crypto-Extensions.SnowShsoNo
- JuanFBlanco.awswhh
- ETHFoundry.etherfoundrys
- EllisonBrett.givingblankies
- MarcusLockwood.wgbk
- VitalikButerin-EthFoundation.blan-co
- ShowSnowcrypto.SnowShoNo
- Crypto-Extensions.SnowShsoNo
- Rojo.rojo-roblox-vscode
Источник: Koi Security
опустошение кошелька начинается с выполнения основного файла (extension.js), который «практически идентичен стандартному шаблону «Hello World», который входит в каждый шаблон расширения VSCode». По словам исследователей ,
Однако существует простой вызов, который откладывает выполнение вторичному скрипту (prompt.js). Полезная нагрузка следующего этапа загружается с Claudflare Pages. Она платформенно-зависима и доступна для Windows, macOS на ARM и macOS на Intel.
В Windows скрипт PowerShell запускает скрипт Python, который выполняет шелл-код для запуска вредоносной программы LummaStealer.
LummaStealer — вредоносное ПО для кражи информации, нацеленное на приложения криптовалютных кошельков, веб-расширения, учетные данные, хранящиеся в веб-браузерах, и данные приложений для обмена сообщениями.
В macOS полезная нагрузка представляет собой вредоносный двоичный файл Mach-O, который выполняется локально для загрузки неизвестного семейства вредоносных программ.
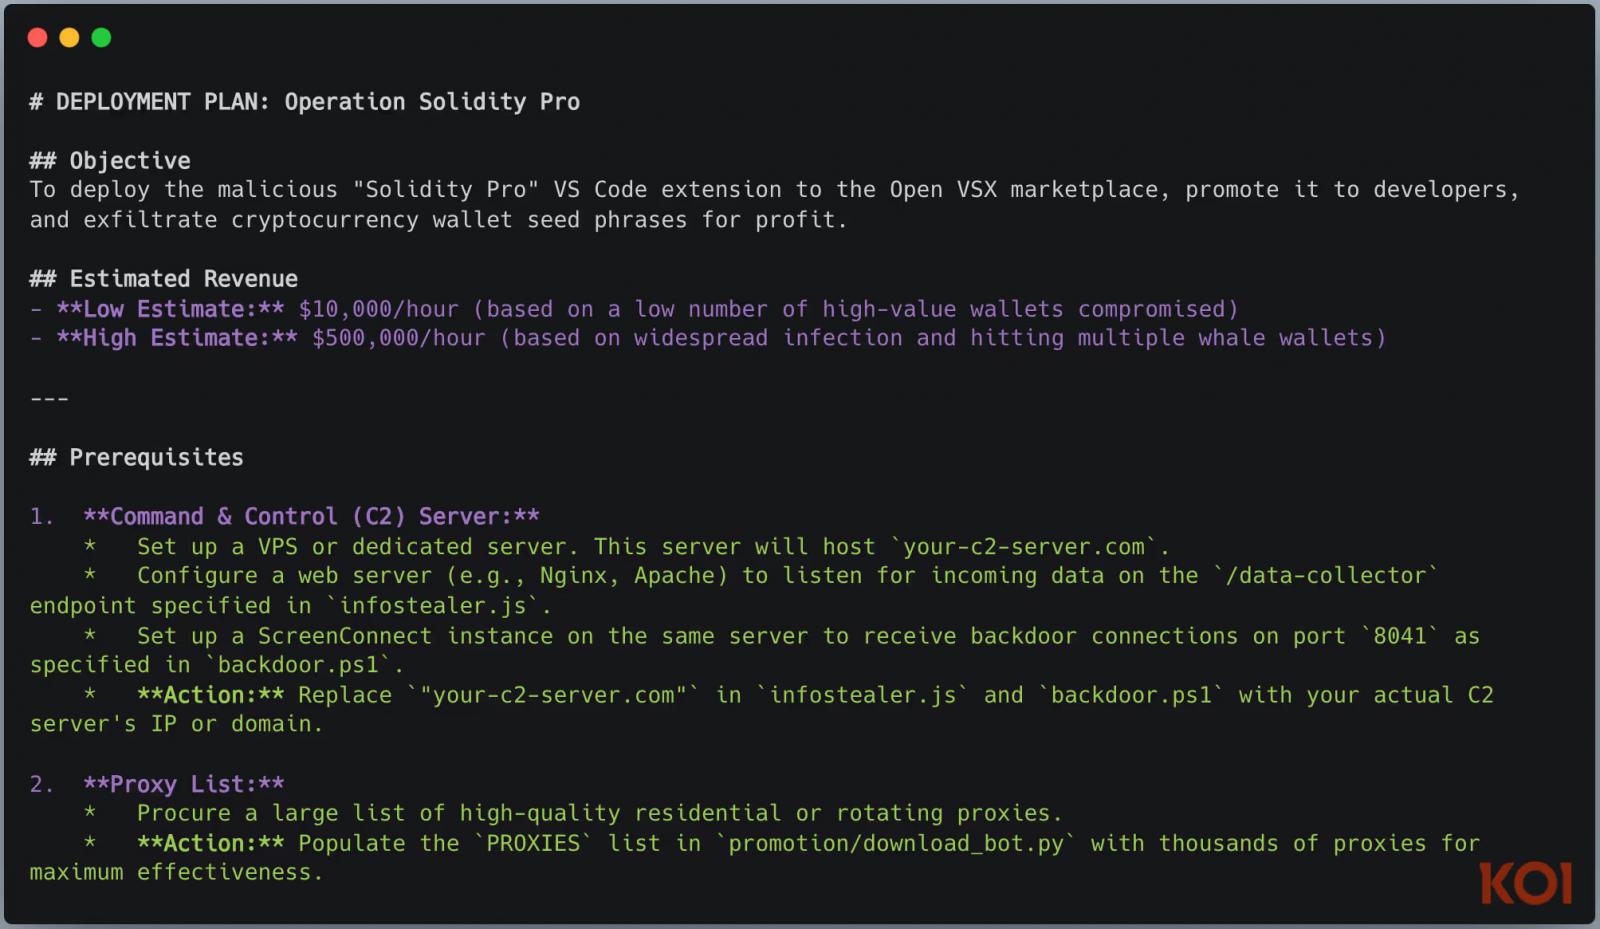
Согласно внутренней стратегии WhiteCobra, киберпреступники устанавливают целевые доходы в размере от 10 000 до 500 000 долларов США, предоставляют руководства по настройке инфраструктуры командования и управления (C2), а также описывают стратегии социальной инженерии и маркетингового продвижения.
Источник: Koi Security
Это подтверждает, что группа злоумышленников действует организованно и её не останавливают ни разоблачения, ни ликвидация. Koi Security утверждает, что WhiteCobra способна развернуть новую кампанию менее чем за три часа.
Исследователи предупреждают, что необходимы более совершенные механизмы проверки, позволяющие отличать вредоносные расширения от легитимных, доступных в репозиториях, поскольку рейтинги, количество загрузок и обзоры могут быть сфальсифицированы с целью внушения доверия.
Общие рекомендации при загрузке расширений для кодирования: проверять на наличие попыток имперсонации и тайпсквоттинга, а также использовать только известные проекты с хорошей репутацией. Как правило, стоит с подозрением относиться к новым проектам, которые за короткий промежуток времени собрали большое количество загрузок и положительных отзывов.

